尼崎市USB紛失事件の全貌と現在!46万人情報流出危機と教訓
2022年6月、兵庫県尼崎市で発生したUSBメモリ紛失トラブルは、自治体の情報セキュリティ体制と委託先管理の脆弱さを白日の下に晒し、日本中に激震を走らせました。全市民およそ46万人分の個人情報が保存された記憶媒体が、飲食後の路上で紛失するという前代未聞の事態は、なぜ防げなかったのでしょうか。
記者会見でのパスワード情報漏洩疑惑や多重下請け構造の弊害、そして事件から時間が経過した現在における再発防止策とセキュリティ基準の抜本的刷新まで、報道各社の取材データおよび自治体・関係機関の公式報告書をもとに、事件の真相と現代社会に残した教訓を検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:全市民46万5,177人分の住民基本台帳データ等を含むUSBメモリが、給付金業務の委託先社員の泥酔放置によって一時紛失。
- 要点2:記者会見におけるパスワード桁数の不用意な言及や、IT大手BIPROGYを起点とする多重再委託の統制不備が深刻な社会問題へ発展。
- 要点3:物理的USBメモリは吹田市内のマンション敷地で発見され実害は未確認だが、全国の自治体における「データ持ち出し全面禁止」と「ゼロトラスト環境移行」の決定打となった。
【事件の経緯】なぜ泥酔して全市民46万人のUSBを紛失したのか?
発端は2022年6月、住民税非課税世帯等に対する臨時特別給付金事業におけるデータ移送作業でした。尼崎市から事業を一括受託していたBIPROGY(旧・日本ユニシス)の再々委託先(孫請け企業)に所属する作業員が、コールセンターでの照会業務に用いるため、尼崎市の基幹システムから全市民46万5,177人分の個人情報をUSBメモリに無断でコピーしました。
データには氏名、生年月日、住所に加え、住民票コードや住民税の税額、生活保護受給の有無、口座情報といった極めて機微な情報が含まれていました。作業員は許可を得ずにデータを外部へ持ち出した後、大阪府吹田市内の居酒屋で約3時間にわたり飲酒。路上で泥酔して寝込んでしまい、目を覚ました際にはUSBメモリの入った鞄ごと紛失していることに気づきました。
作業員が警察へ遺失届を提出し、尼崎市へ事態が報告されたことで、未曾有の個人情報紛失トラブルとして全国ニュースで一斉に報じられることとなりました。

【会見炎上の真相】パスワード桁数暴露と多重下請けの闇
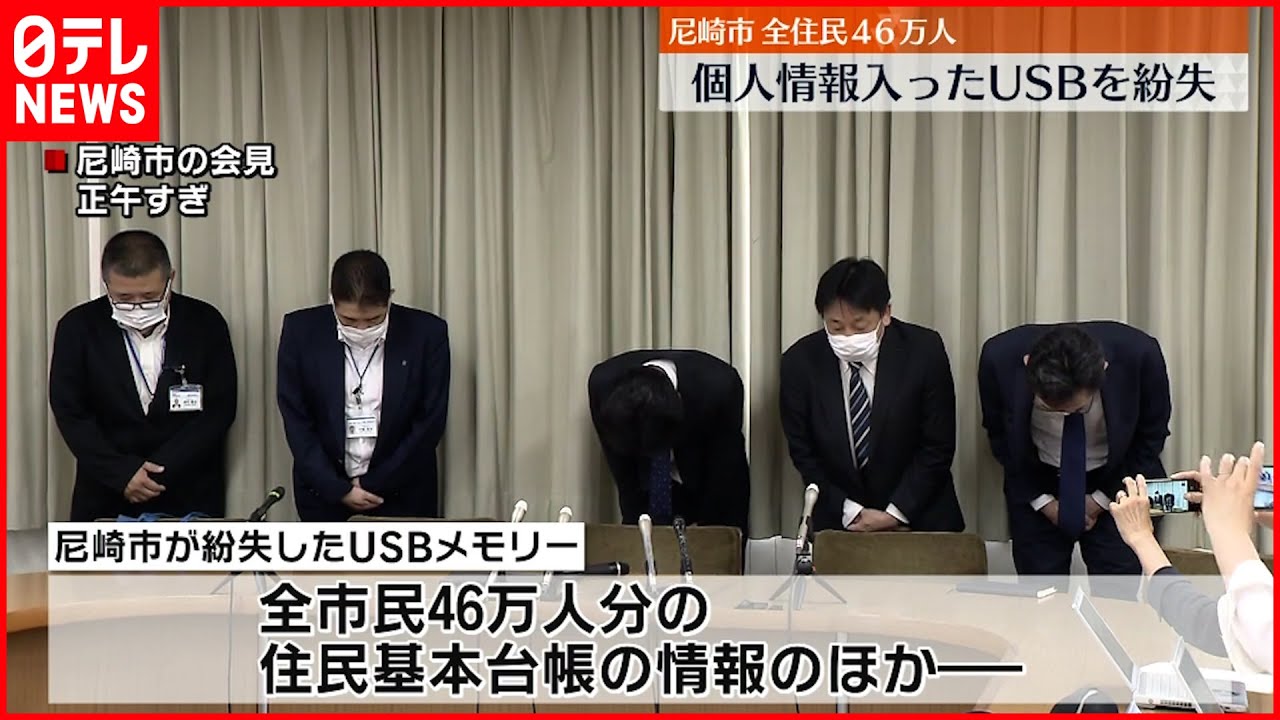
事態をさらに深刻化させたのが、2022年6月23日に行われた尼崎市長および市幹部による緊急記者会見でした。混乱する会見の場で、報道陣からの「セキュリティは万全なのか」という追及に対し、担当者がデータの暗号化について説明する過程で「英数字を混ぜた13桁のパスワード」である旨を口走ってしまったのです。
この不用意な発言は、パスワードクラック(総当たり攻撃)の手掛かりを公に与えてしまう重大な失態としてSNSやセキュリティ専門家の間で猛烈な批判を浴びました。暗号化されていても、探索空間(文字種と桁数)が限定されれば解析リスクは飛躍的に跳ね上がるためです。
同時に浮き彫りとなったのが、公共事業における給付金事業再委託問題です。尼崎市はBIPROGYに対して再委託の事前申請を義務付けていたものの、実態はさらにその下流へと作業が流れる重層下請け構造となっており、現場作業員の行動管理やコンプライアンス遵守が完全に形骸化していました。
尼崎USB紛失事件の基本データと被害規模の総括
| 項目 | 尼崎市USB事件の実態データ | 一般的な自治体基準 | 編集部の見解・評価 |
|---|---|---|---|
| 対象データ規模 | 465,177人分(全市民) | 必要最小限の抽出(数千〜数万人単位) | 不要な全件データを一括移送したプロセス自体が重大な設計ミス。 |
| 持ち出しルール遵守 | 無許可持ち出し・当日消去違反 | 事前申請・承認・施錠運搬・即時破棄 | ルールが存在しても現場で監査されない運用の形骸化が露呈。 |
| 委託契約構造 | 元請け(BIPROGY)→下請け→孫請け | 原則再委託禁止(書面承認制) | 重層化によるガバナンス喪失が事件の根本原因。 |
| 事後対応・処分 | 指名停止処分・損害賠償協議・市長ら給与減額 | 契約解除・違約金請求・行政指導 | 個人情報保護委員会からの指導を受け、全国の指針改定へ直結。 |
【実態検証】吹田市マンションでの発見とフォレンジック調査の結論
紛失発覚の翌日である2022年6月24日、警察の捜査および作業員の立ち会いのもとで足取りを辿った結果、吹田市内のマンション敷地内(植え込み周辺)に放置されていた鞄が無事に発見されました。鞄の中にあった2本のUSBメモリもそのまま残されており、物理的な回収に成功しました。
回収されたUSBメモリは直ちに専門機関によるデジタル・フォレンジック調査に回されました。アクセスログやデータ領域の精密解析が行われた結果、「紛失中に第三者によってデータが開かれた形跡や、外部へ複製・流出された痕跡は確認されなかった」との結論が公表されています。
最悪の事態であったダークウェブへの個人情報売買や詐欺被害への直結は免れたものの、個人情報保護委員会は尼崎市およびBIPROGYに対して異例の行政指導を実施。尼崎市側は関係職員の懲戒処分や市長・副市長の給与減額を行い、受託企業側に対しても入札指名停止措置や損害賠償請求の手続きを進めるなど、重い社会的代償を支払うことになりました。
一般に知られていない盲点とネットの誤解
この事件を巡っては、センセーショナルな報道から一部で誤解が定着しています。客観的事実をもとに代表的な誤認を整理します。
第一に、「全市民の個人情報がネット上に流出した」という誤解です。前述の通り、USBメモリは物理的に回収され、アクセス痕跡の非存在が客観的に証明されています。実害としてのデータ漏洩は防がれましたが、「漏洩の極めて高いリスクに晒された」という点において行政の重大過失であることに変わりはありません。
第二に、「パスワードが会見で即座に特定された」という点です。会見での失言によって総当たり攻撃の難易度が下がったのは事実ですが、実際の暗号化アルゴリズムとパスワード自体の複雑性から、紛失していたわずか数日間のうちに第三者が物理的に復号することは極めて困難な状態でした。危険視されたのは実効性以上に、「公的機関のリスクコミュニケーション能力の欠如」でした。

【プロの結論】責任の分散構造から見出すべき教訓
尼崎市のUSB紛失事件が現代の組織運営に突きつけた最大の課題は、「心理的バウンダリーの希薄化」と「責任の分散(社会的怠慢)」です。
公共ITプロジェクトが多重下請け化すると、「元請けが管理しているはず」「自治体の許可があるはず」「現場の自己責任」という心理的甘えが連鎖し、誰も最終的なリスクを引き受けない無責任なエアポケットが生じます。作業員個人が泥酔したこと自体は個人の規律問題ですが、「全市民の機密データを1本のUSBにコピーして持ち出せてしまうシステム仕様」そのものが最大の構造的欠陥でした。
組織が教訓とすべき判断基準は明確です。現場の善意やモラルに頼るセキュリティは必ず破綻します。「物理メモリの原則使用禁止」「画面転送型シンクライアントへの移行」「多要素認証の義務付け」といった、人間がミスを犯す前提に立ったゼロトラスト型のセキュリティ設計こそが不可欠です。
【尼崎 usb】に関するよくある質問(FAQ)
Q1:紛失したUSBメモリは現在どうなっていますか?データは漏洩したのですか?
A1:事件発生から3日後の2022年6月24日、大阪府吹田市内のマンション敷地内で鞄ごと無事発見・回収されました。専門機関による詳細なフォレンジック調査の結果、外部へのデータ流出や第三者によるアクセス痕跡は確認されていません。
Q2:委託元である尼崎市やBIPROGY(旧日本ユニシス)への処分はどうなりましたか?
A2:個人情報保護委員会からの行政指導を受けたほか、尼崎市は当時の市長・関係職員の処分(給与減額や戒告など)を実施しました。BIPROGYに対しては期間を定めた指名停止処分が行われ、再発防止策の策定とともに損害賠償に関する協議が執り行われました。
Q3:事件以降、自治体のデータ取り扱いやセキュリティ対策はどう変わりましたか?
A3:全国の自治体において、USBメモリ等の可搬記憶媒体によるデータ持ち出しが原則全面禁止となりました。現在は庁外へのデータ移動を行わない仮想デスクトップ環境の導入や、多重下請け構造を厳格に排除・監視する契約条項の改定が標準化されています。
まとめ:今後の動向と失敗しないための判断基準
尼崎市USB紛失事件は、自治体の情報ガバナンスとIT委託のあり方を根本から変滅させた象徴的な出来事でした。データのデジタル化が加速する一方、それを扱う現場のオペレーションと統制体制が伴っていなければ、組織の社会的信用は一瞬にして失墜します。
現在ではクラウド化とゼロトラストセキュリティの普及が進み、物理メモリの紛失リスク自体は大幅に低減しつつあります。しかし、多重委託における管理の形骸化や人間の油断という根本要因は、あらゆる業界に共通する普遍的なリスクです。性善説を排した仕組みづくりと、現場の実態に即した監査体制の維持こそが、情報資産を守る唯一の防壁となります。 (出典: 尼崎 usb(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。